VPN: OpenVPN, WireGuard, Tailscale e Headscale
Collegamenti sicuri fra sedi, server e persone, senza esporre i servizi su internet. Scegliamo la tecnologia più semplice che soddisfa i requisiti di sicurezza.
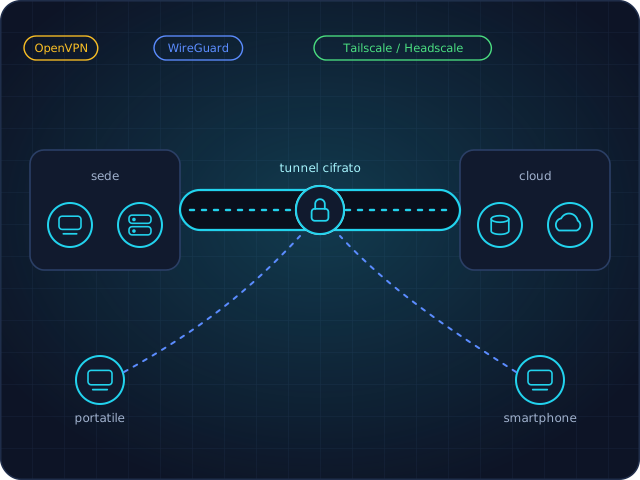
- OpenVPN
- WireGuard
- Tailscale
- Headscale
- MikroTik
- Linux
Le tecnologie che gestiamo
Ognuna ha il suo ambito ideale: ti aiutiamo a scegliere.
OpenVPN
Compatibile con quasi ogni sistema, con certificati e profili per singolo utente.
WireGuard
Semplice, veloce e leggibile: ideale per collegare sedi, server e router.
Tailscale
Rete privata fra i dispositivi, senza aprire porte sul router.
Headscale
Il controllo di una rete tipo Tailscale sul tuo server, con dati e chiavi sotto il tuo controllo.
Accedere da fuori senza aprire porte inutili
OpenVPN: l’affidabile, ovunque
OpenVPN è la VPN open source che da anni collega persone e sedi. È molto flessibile, funziona praticamente su ogni sistema operativo e si integra con certificati, utenti e profili. Ci piace quando serve compatibilità ampia o una gestione degli accessi per singolo utente, con certificati revocabili.
WireGuard: semplice e veloce
WireGuard è un protocollo moderno, con un codice molto compatto, prestazioni elevate e configurazioni brevi e leggibili. È ideale per collegare sedi, per i router MikroTik che lo supportano e per i server Linux. Gestiamo chiavi, indirizzamento e regole di instradamento, in modo che ciascuno raggiunga solo ciò che gli serve.
Tailscale e Headscale: reti che si formano da sole
Tailscale costruisce una rete privata fra dispositivi basata su WireGuard, senza dover aprire porte sul router: si installa, ci si autentica, e computer, server e telefoni si vedono tra loro. Headscale è l’implementazione open source del server di coordinamento di Tailscale: permette di tenere tutto sotto il proprio controllo, sul proprio server. Le due soluzioni sono perfette per collegare piccole sedi, NAS, home lab e postazioni in mobilità.
Come scegliamo
Non esiste una VPN migliore in assoluto. Dipende da quante persone la usano, da quali sistemi, da dove si trovano i servizi e da chi deve amministrarla. Dopo un’analisi proponiamo la soluzione più semplice che soddisfa i requisiti di sicurezza, e documentiamo come aggiungere o togliere un utente.
Sicurezza dell’accesso remoto
Una VPN è una porta d’ingresso: va tenuta in ordine. Per questo applichiamo autenticazione robusta, accessi limitati alle sole risorse necessarie, registri degli accessi, aggiornamenti regolari e revoca immediata delle credenziali di chi lascia l’organizzazione. Dove opportuno affianchiamo alla VPN la segmentazione di rete e il monitoraggio.
Domande frequenti
Meglio OpenVPN o WireGuard?
WireGuard è più semplice e veloce, OpenVPN è più flessibile e compatibile. Per un nuovo collegamento fra sedi o server di solito suggeriamo WireGuard; per molti utenti con profili individuali, OpenVPN o Tailscale possono essere più comodi.
Cosa sono Tailscale e Headscale?
Tailscale è un servizio che crea una rete privata fra i tuoi dispositivi senza aprire porte sul router. Headscale è un’alternativa open source che puoi ospitare sul tuo server, mantenendo il controllo dei dati e delle chiavi.
Posso collegare due sedi con router diversi?
Sì. Con WireGuard o OpenVPN si possono unire sedi con apparati differenti, ad esempio MikroTik e server Linux, definendo quali reti si vedono.
Come si accede ai servizi dall’esterno in modo sicuro?
Con una VPN invece di aprire servizi direttamente su internet: così si riducono molto gli attacchi, e si può registrare chi accede e quando.
Potrebbe interessarti anche
Hai un progetto o un problema da risolvere?
Raccontaci la tua situazione: ti rispondiamo con una proposta chiara e un preventivo.